// Sicurezza · compliance by design
Sicurezza e GDPR. Non aggiunti dopo. Progettati da subito.
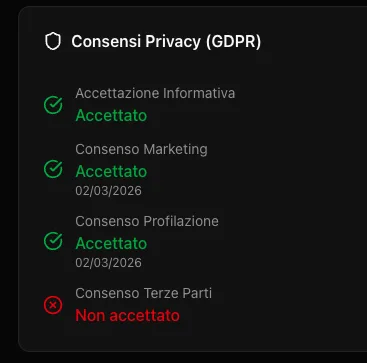
Community Retail AI non ha 'aggiunto la compliance in un secondo momento': è stata pensata da subito per rispettare GDPR e AI Act europeo. Dati in territorio UE, consensi granulari, cancellazione a cascata su richiesta.
Dati
Database in UE (Francoforte); SMS via gateway italiano
AI Act
Sistema classificato a rischio limitato
Certificazioni
SOC 2 e ISO 27001 ereditate dai fornitori di infrastruttura
La tesi
Compliance by design. Non una casella da spuntare.
- GDPR: residenza dati in UE, consensi granulari e revocabili per canale
- AI Act: ogni raccomandazione automatica è spiegabile, non una scatola nera
- Il punto: i dati dei tuoi clienti restano dove la legge europea li protegge
Cosa significa in pratica
Quattro scelte concrete.
01
Dati in Unione Europea
I dati personali dei tuoi clienti restano in territorio UE. Il gateway SMS è un fornitore italiano, con server in Italia: nessun dato di contatto esce dal continente per essere elaborato.
02
Consensi granulari e revocabili
Consenso separato per marketing, profilazione e newsletter, ognuno con la propria data e modificabile in ogni momento dal cliente finale, con effetto immediato sulle campagne.
03
Cancellazione a cascata
Quando un cliente chiede la cancellazione, i suoi dati personali vengono rimossi da ogni sistema collegato, non solo dall'anagrafica principale.
04
AI spiegabile
Ogni volta che l'AI seleziona un cliente per una campagna, il motivo è visibile: non è una raccomandazione a scatola chiusa. È il principio richiesto dall'AI Act per i sistemi classificati a rischio limitato.
Domande frequenti
Quello che chiedono IT manager e DPO.
01 Avete certificazioni di sicurezza proprietarie?
Le certificazioni infrastrutturali (SOC 2, ISO 27001) sono ereditate dai fornitori di infrastruttura cloud su cui la piattaforma è costruita. Un percorso di certificazione proprietaria è in valutazione per i clienti enterprise.
02 Posso firmare un accordo sul trattamento dati personalizzato?
Sì. Un DPA di base è firmabile insieme al contratto; clausole personalizzate (diritto di audit, notifica ai sub-responsabili, tempi di notifica breach) sono negoziabili per i clienti enterprise.
03 Come gestite un incidente di sicurezza?
Con un piano di risposta che prevede la notifica al cliente entro i tempi richiesti dal GDPR e un resoconto post-incidente con causa, cronologia e azioni correttive.